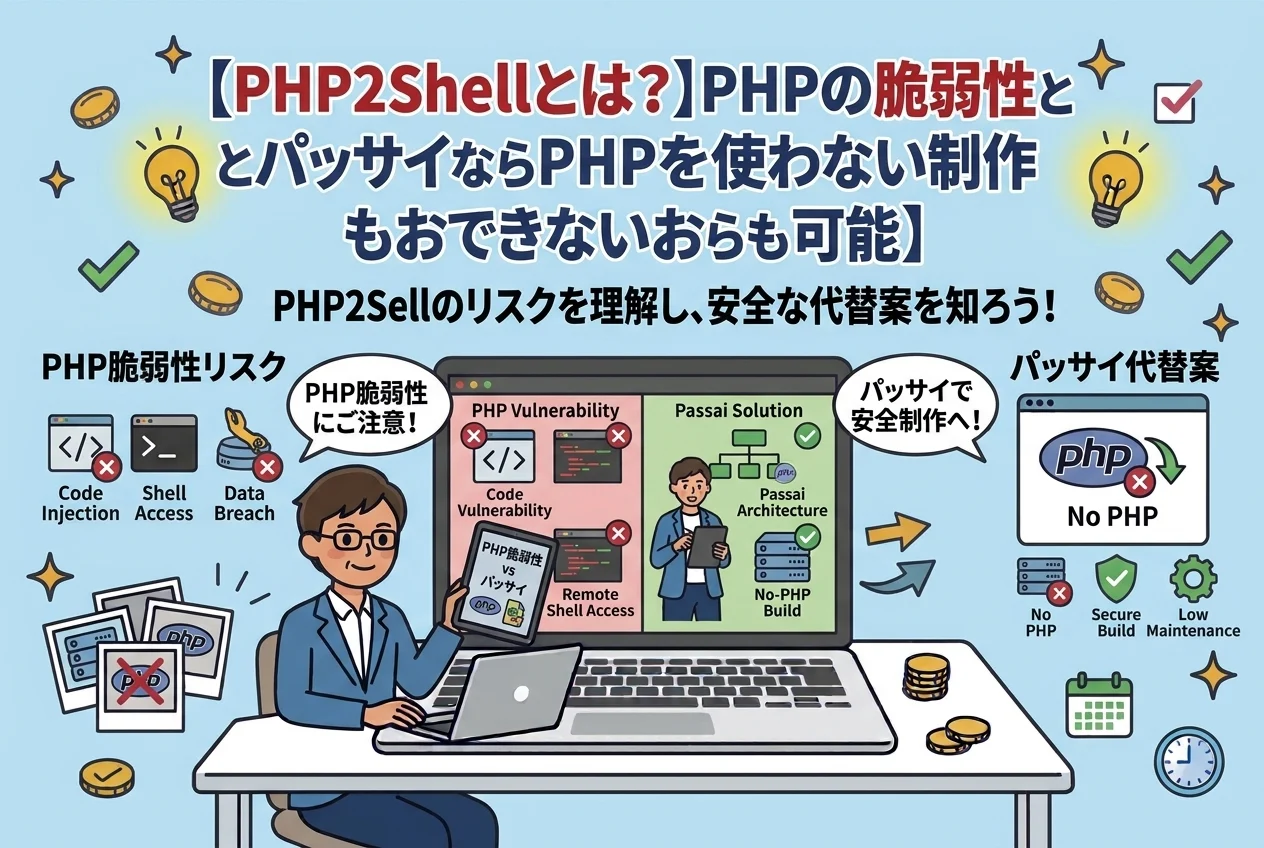
PHP2Shellとは?PHPの脆弱性とパッサイならPHPを使わない制作も可能
2026年10月、PHPに「PHP2Shell」と呼ばれる重大な脆弱性が見つかり、ホームページを運営している企業や担当者の間でも不安が広がっています。「自社サイトは大丈夫?」「WordPressを使っているけれど対応が必要?」と気になっている方も多いのではないでしょうか。
PHP2Shellは、PHPに見つかった2件の脆弱性の総称で、外部から認証なしにサーバー上でプログラムを実行されるおそれがあります。2026年10月21日に修正版が公開され、実際の悪用も報告されています。26日には米CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)の「実際に悪用が確認された脆弱性」の一覧にも追加されました。
この記事では、PHP2Shellとはどのような脆弱性なのか、ホームページへの影響と必要な対策を初心者の方にも分かるように解説します。あわせて、PHPを使わずにホームページを構築するという選択肢も紹介します。
PHP2Shellとは?2026年10月に公表された重大なPHPの脆弱性
PHP2Shellとは、ホームページを動かしているPHPそのものに見つかった脆弱性の呼び名です。WordPressなどの個別のプログラムではなく、その土台であるPHPに問題があった点が今回のポイントです。
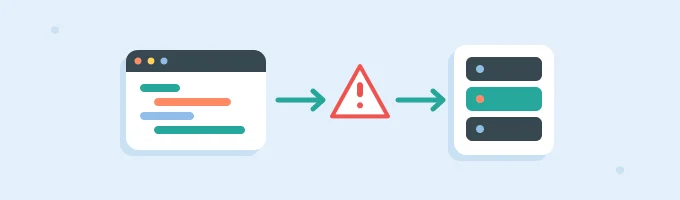
PHPは、お問い合わせフォームやブログ、会員ページなど、動きのあるホームページを作るために広く使われているプログラミング言語です。PHP2Shellは、サイトへのアクセス(リクエスト)を処理する際のメモリの扱いに関する2件の不具合で、悪用されると、攻撃者がサーバー上でプログラムを実行できるおそれがあります。
サーバーを乗っ取られると、サイトの改ざん、お客様情報や問い合わせ内容の漏えい、ウイルスの配布、ほかのサーバーへの攻撃の踏み台にされるといった被害につながるおそれがあります。
2026年10月21日にPHP開発チームが修正版(8.5.12、8.4.27、8.3.36、8.2.35)を公開しました。PHP公式は、影響を受ける利用者に対して速やかなアップデートを推奨しています。さらに10月26日には、実際の攻撃に悪用されていることが確認された脆弱性として、CISAの一覧に追加されています。
PHP2Shellの影響を受けるホームページは?
影響を受けるのは、PHPで動いているホームページです。ただし「WordPressだから即危険」という意味ではなく、使用しているPHPのバージョンと、サーバー側の対応状況を確認することが重要です。
PHP 8.2では8.2.35未満、8.3では8.3.36未満、8.4では8.4.27未満、8.5では8.5.12未満を使用している場合は、修正版への更新が必要です。PHP 8.1以前の古い系列を使用している場合も、利用しているサーバー会社などの対応状況を確認し、サポートされている新しい系列への移行を検討しましょう。
修正前のPHP 8.2〜8.5系が対象で、8.1以前の古い系列にも同じ問題があるとされています。古い系列には公式の修正版が出ていないものもあり、サポート中の新しい系列への移行が必要です。WordPress、Drupal、Joomla、Laravelといった仕組みでも攻撃が再現したと、研究者から報告されています。
レンタルサーバーを使っている場合は、サーバー会社がPHPを更新するケースもあれば、管理画面から利用者が切り替えるケースもあります。
一方、HTMLだけで作られたホームページは、PHPの脆弱性そのものの対象にはなりません。ただし、同じサーバーで別にPHPのプログラムが動いている場合は、そちらの確認が必要です。
PHPを使用しているサイトは何を確認すればいい?
PHPを使っているホームページの運営者は、次の4つを順番に確認しましょう。
- 使用しているPHPのバージョンを確認する
- 修正版へアップデートする
- WordPressなどを利用している場合は、サーバー会社・制作会社からの案内を確認する
- 古いPHPを使い続けない
バージョンは、サーバーの管理画面で確認できます。アップデート後は、サイトの表示やお問い合わせフォームが正しく動くかも確かめてください。CISAは、実際に悪用が確認された脆弱性として、速やかな修正を求めています。
なお、今回の問題はPHPそのものにあるため、WordPress本体やプラグインを最新版にするだけでは対策になりません。PHPのバージョンもあわせて確認してください。
すぐに更新できない場合の一時的な対策として「session.upload_progress.enabled=0」という設定変更が紹介されています。PHP公式でも緩和策として案内されていますが、これだけですべての攻撃経路を防げるわけではありません。あくまで一時的な対策と考え、修正版へのアップデートを優先しましょう。
なお、すでに不正アクセスを受けた疑いがある場合は、更新だけでは被害は解消しません。ログや見覚えのないファイルの調査と復旧が別に必要になります。
PHPを使わないホームページという選択肢もある
今回のようなニュースを見ると、「ホームページを持つだけなのに、PHPのバージョンや脆弱性まで自分で管理しないといけないの?」と感じる方もいるのではないでしょうか。
WordPressなどを自分のサーバーに入れて運営する場合、PHPの更新や設定の確認は運営する側の役目です。
一方、PHPを利用者自身が管理する仕組みではないサービスなら、今回のような脆弱性が公表されても、運営者がPHPの更新作業に追われることはありません。
また、会社案内、サービス紹介、店舗情報のように「見せること」が中心のホームページであれば、ブログやフォームなどの動きのある機能を使わず、PHPそのものを使わない構成にすることもできます。
月額3,300円〜|パッサイならPHPを使わない選択肢も
パッサイは、月額3,000円(税込3,300円)〜で始められるホームページ制作サービスです。ブログなどの機能を使わない場合は、PHPを使わない構成で制作できます。PHPのバージョンやサーバーの設定をお客様自身で管理する必要はありません。
パッサイでは、業種に合わせて作られたテンプレートから選び、配色や内容を調整してホームページを制作します。ドメイン・サーバー費用は0円で、SSL化やスマホ最適表示にも対応しています。最短5日で公開でき、公開後の更新も代行します。
さらに、保守・管理まわりの不安も相談できます。お気軽にご相談ください。なお、ブログ連携などの機能を追加する場合の構成は、ご要望に応じてご案内します。
まとめ|今後のサイバートラブルに対応できるホームページづくりが大切
PHP2Shellのように、ホームページで使われている技術には、新たな脆弱性が見つかることがあります。PHPを利用している場合は、最新の修正版への更新と、サーバー会社・制作会社からの案内の確認を進めましょう。
ただし、セキュリティ対策はPHPだけの問題ではありません。今後も新たな脆弱性や不正アクセスなど、サイバートラブルが起きる可能性があります。ホームページを作るときは、必要以上に複雑な仕組みを持たせず、問題が起きたときに適切に対応・管理できる構成にしておくことも大切です。
PHPやサーバーのことまで考えず、安心して運用できるホームページを持ちたい方へ。
パッサイなら月額3,000円(税込3,300円)〜。必要な機能だけを選び、事業に合ったシンプルなホームページを制作できます。
フリープラン(0円)から、まずはお気軽にお試しください。